George Orwell tenía razón, pero se quedó corto, muy corto. Comparado con hoy, su libro, 1984, nos parecería una obra de imaginación pobre, muy pobre. En los últimos veinte años, la población mundial ha ido perdiendo lentamente privacidad y libertad personal. Hoy vamos a profundizar cuál es tu rango o grados de libertad remanentes.
Esta parte puede aturullar un poco por los números y casos expuestos; vamos a ir por orden. Pondré medios y situaciones de conocimiento común.
Empezamos por una aplicación muy común en todos los móviles del planeta: WhatsApp. Sus números son impresionantes:
- 3.3 mil millones (millardos) de usuarios activos en el mundo.
- 100.000 millones de mensajes de texto por día.
- 7.000 millones de audios por día.
Sus casos a gran escala
- En 2019, WhatsApp y Meta ganaron una demanda civil en EE. UU. contra la firma israelí NSO Group, la cual explotó un fallo en las llamadas de voz de WhatsApp en 2019 para infectar sin interacción del usuario más de 1.400 dispositivos en unos 50 países. Esta empresa vendía su malware espía Pegasus exclusivamente a gobiernos (vinculándose a países como México, Marruecos, Arabia Saudita, Emiratos Árabes Unidos e India) para acceder a mensajes, micrófonos y cámaras. Como resultado, los tribunales emitieron una orden judicial permanente que prohíbe a NSO Group volver a atacar la infraestructura o a los usuarios de Meta.
- En 2025, la firma de ciberinteligencia Paragon Solutions rescindió unilateralmente su contrato con el gobierno de Italia tras descubrir que su spyware, Graphite, se estaba utilizando para espiar a periodistas de investigación y activistas críticos con el ejecutivo, afectando de forma no autorizada a sus cuentas de WhatsApp.
- En 2026, agencias de inteligencia de EE. UU. y los Países Bajos alertaron sobre campañas de phishing vinculadas al servicio de inteligencia de Rusia, las cuales suplantaron chats de soporte técnico de WhatsApp y Signal para engañar a diplomáticos y militares de la Unión Europea. Mediante ingeniería social —y sin romper el cifrado de las aplicaciones—, los atacantes lograron clonar los “dispositivos vinculados” para tomar el control de las cuentas de las víctimas.
Sus casos a pequeña escala
Meta, la empresa matriz de WhatsApp, interconecta los datos de esta plataforma con Facebook, Instagram, Messenger y Threads mediante su infraestructura compartida. En cuanto a la localización, WhatsApp recopila tu IP y ubicación GPS general para (supuesta) seguridad (lo cual implica vigilancia y control algorítmico) y personalización de anuncios en Meta (la mercadotecnia es la ciencia de la propaganda y la manipulación), aunque los mapas enviados en chats privados están protegidos (de otros usuarios, no de la compañía ni de intervenciones externas de empresas, gobiernos o criminales). Para la socialización, permite compartir Estados de WhatsApp directamente en las historias de Facebook o Instagram y utiliza metadatos de interacción para sugerir amistades en sus otras redes (porque cruzan localización de usuarios, perfiles, actividad o registros por índice de similitud).
Respecto a la actividad, Meta registra datos técnicos de tu dispositivo, tu estado en línea y tus interacciones comerciales (como compras o chats) para optimizar su sistema publicitario. (No son tus amigos, son comerciales y publicistas que buscan hacer dinero a costa de tu psicología).
Por último, en la comunicación, todo el contenido de los chats personales está blindado bajo cifrado de extremo a extremo (supuestamente, pero vulnerado muchas veces); sin embargo, si chateas con una cuenta de empresa que usa la API en la nube de Meta, esos mensajes específicos sí podrían almacenarse en sus servidores corporativos. (Y cuidado con lo que dices porque puedes recibir chantaje, acoso o manipulación por parte de empleados o superiores).
Conclusión de WhatsApp
Tanto a gran como a pequeña escala es muy fácil trazar a la gente por terceros; sea por estado, empresa o criminales. Si usas herramientas de minería de datos en el móvil puedes explorar las carpetas temporales de mensajes para rastrear mensajes enviados y borrados en el último momento o extraer archivos de la actividad de una persona y saber si miró o no tus mensajes aunque haya puesto ocultación.
Hay plataformas en línea que permiten rastrear una cuenta, un número, localizarlo geográficamente y cronológicamente. Con esto último puedes acotar el área y el tiempo de una persona y, sabiendo que en general un ser humano de media se circunscribe a no más de un radio de 30 km en transporte, eso es mucha reducción del cerco.
Mirando su FB puedes saber sus gustos, opiniones, reacciones, orientación, edad, sexo, estudios, trabajo, familia, compañía, amigos, país, idioma, cultura. Mirando su Instagram sabes dónde está, cuándo lo hizo, qué hizo, cómo lucía y con quién estaba. Una imagen vale más que mil palabras, un vídeo más que un millón. Incluso su economía: si tiene una tienda en línea en FB sabes su actividad económica.
Ahora imagina que usas herramientas de scrapping bien programadas para recopilar datos y los guardas en una base de datos; felicidades, eso se llama hacer perfilados de un sujeto, algo que hacía la CIA desde siempre. Con ese perfil en detalle puedes hacer muchas deducciones en base a esa información e ir acotando más el cerco.
Hay bases de datos relacionales y deductivas con algoritmos basados en reglas de psicología y socioeconomía para ampliar el modelo representativo de esa persona. Si te paras andando con tu móvil en el bolsillo, el GPS, los giroscopios y la brújula electrónica integrados saben dónde te paras y si giras a la izquierda o derecha o si miras a un punto cardinal. Si lo montas sobre la base de datos local de tu barrio alojado en Google Maps en tu móvil, saben si te has parado mirando a una tienda, local o panel de publicidad, cuánto tardas en cruzar el semáforo, andar de A a B, calcular tu ritmo de paso, tus tiempos de parada y observación, tus tiempos de reacción, etc.
Y el clima local se registra, y eso afecta al ánimo, que afecta a la conducta. Todo eso se registra, transmite, almacena, cruza, relaciona y se vende a terceros. Esta sección funge para todas las demás para no repetirme. Se aplican a más medios, aplicaciones y plataformas como Telegram, Line, LinkedIn (este caso da para hablar a parte, porque es un “esperpento internacional”). Y por cierto, existen algoritmos que estiman parámetros físicos de tus acciones sociales en estos medios como pulso, respiración, temperatura y estado anímico asociado. Se basan en investigaciones de correlación estadística en la rama de la psicofísica y fisiología.
Luego iremos por dispositivos para saber hasta qué punto cedemos toda nuestra vida a cambio de nada… bueno sí, cadenas.
Casos variados
- En 2013, el analista Edward Snowden filtró la existencia del Programa PRISM, una operación secreta de la NSA de EE. UU. amparada en la Sección 702 de la Ley FISA que obligó a gigantes como Google, Apple y Microsoft a conceder a las agencias de inteligencia gubernamentales un acceso directo a sus servidores e infraestructura de red. Esta filtración demostró una recolección masiva de comunicaciones privadas a escala global mediante la captura automatizada de correos, chats y archivos digitales de usuarios de todo el mundo sin necesidad de una orden judicial previa. (Consejo: Linux, parches, VPN, tapar cámara y desconectar micrófonos).
- En 2015, se reveló que Lenovo preinstalaba a nivel global el adware Superfish en sus equipos portátiles, un software publicitario que comprometía las conexiones cifradas mediante una técnica de ataque Man-in-the-Middle y un certificado raíz falso. Este fallo de seguridad permitió la interceptación del tráfico privado de los usuarios y generó una crisis de seguridad informática.
Respecto a esto hay técnicas como el sniffing que permiten registrar lo que dices por el micrófono dentro y fuera de entrevistas, lo que haces delante del ordenador por la webcam y lo que tecleas directamente, sea en cualquier programa del ordenador; se guarda y se envía a los servidores de empresa. A partir de ahí y el CCTV saben lo que haces por dentro y fuera del ordenador en la oficina; con eso tienen la excusa para desecharte de cualquier trabajo y ponerte en listas negras para que sea difícil entrar en tu oficio de nuevo, obligándote a abandonar ese trabajo y malvivir de otros empleos menores por mucho tiempo. Esta es una razón de por qué quieren tenerte en la oficina. Ratoncito vigilado es ratoncito controlado.
- En 2017, las filtraciones de “Vault 7” revelaron la existencia de Weeping Angel, un malware desarrollado conjuntamente por la CIA y el MI5 para infectar televisores inteligentes de Samsung a escala global. El software camuflaba la televisión bajo un estado de falso apagado mientras mantenía el micrófono activado de forma oculta para capturar audio.
Curioso, se parece a cierta escena en la novela Fahrenheit 451 en donde las televisiones te escuchan, o como en 1984, más de lo mismo; no tienes privacidad. Y si no entras al juego te sientes angustiado porque temes estar desconectado de los demás, apelando al instinto gregario humano.
- En 2017, la Comisión Federal de Comercio (FTC) de EE. UU. sancionó a la empresa de televisores inteligentes Vizio tras descubrir que la firma recopiló y vendió de forma oculta el historial de visualización de más de 11 millones de usuarios. La compañía rastreaba de forma automatizada el contenido de las pantallas segundo a segundo para comercializar estos hábitos de consumo con anunciantes publicitarios, todo ello sin el conocimiento ni el consentimiento previo de los compradores.
- Entre 2017 y 2020 se ejecutó el caso de espionaje conocido como CatalanGate, en el cual agencias gubernamentales del Estado español presuntamente utilizaron el software espía Pegasus (de NSO Group) y DevilsTongue (de Candiru) para infectar los móviles y ordenadores de decenas de políticos y activistas de Cataluña. Las infecciones se realizaron de manera sigilosa mediante sofisticadas vulnerabilidades zero-click (que no requerían interacción del usuario), permitiendo la interceptación completa de comunicaciones privadas, contraseñas, ubicaciones y el control remoto de cámaras y micrófonos.
- En 2018, el Servicio Federal de Seguridad (FSB) de Rusia impuso un bloqueo estatal a Telegram tras la negativa de la plataforma de mensajería a entregar las claves de cifrado de los usuarios. A pesar de esta confrontación, la política de privacidad de la aplicación contempla la entrega de direcciones IP y números de teléfono a las autoridades únicamente en casos confirmados de terrorismo.
Este caso es gracioso porque muestra la mentalidad de los estados de poner puertas al campo: la gente en menos de una hora usó encriptación y servidores VPN para vadear las restricciones.
- En 2022, la Comisión Federal de Comercio (FTC) de EE. UU. demandó a la firma de datos Kochava por recopilar y vender datos precisos de geolocalización móvil extraídos de millones de usuarios. El mercado de este intermediario de datos (data broker) permitía a terceros rastrear de forma detallada la ubicación exacta de las personas, revelando visitas a lugares altamente sensibles como clínicas de salud reproductiva, centros de adicción, refugios de violencia doméstica y lugares de culto sin el consentimiento adecuado de los afectados.
- Entre 2022 y 2024, diversas autoridades de protección de datos de la Unión Europea (incluyendo Francia, Italia y los Países Bajos) sancionaron de forma millonaria a la firma estadounidense Clearview AI por crear una base de datos biométrica ilegal con más de 30.000 millones de rostros. La empresa utilizó técnicas masivas de rastreo (web scraping) para extraer imágenes de navegadores web, redes sociales y grabaciones de CCTV públicas sin el conocimiento ni consentimiento de los usuarios. Esta recopilación masiva permitió el desarrollo de un potente software de reconocimiento facial que posteriormente fue comercializado a agencias de inteligencia y fuerzas del orden, violando flagrantemente el Reglamento General de Protección de Datos (RGPD).
En este párrafo hay miga porque la biometría por ordenador puede sacarte muchos datos de ti con un simple vídeo: pulso, respiración, temperatura, presión sanguínea, eye tracking, postura corporal, lenguaje gestual, lenguaje corporal o no verbal, voz, tono emocional, parpadeo, dilatación pupilar, sexo, edad, complexión, motricidad. Y de ahí puedes inferir muchos estados internos del sujeto a nivel fisiológico, físico, emocional y mental, lo que te perfila y te categoriza en varios campos según qué rasgos, y eso puede servir para predecirte o vetarte a según qué recursos.
- En 2023, la Comisión de Protección de Datos de Irlanda (DPC), en representación de la Unión Europea, impuso una multa récord de 1.200 millones de euros a Meta por infringir el RGPD. La sanción se derivó de las transferencias ilegales de datos personales de usuarios europeos a EE. UU. a través de sus redes sociales, las cuales continuaron realizándose a pesar del fallo judicial “Schrems II”, que advertía que dicha información quedaba expuesta a los programas de vigilancia masiva de los servicios de inteligencia estadounidenses.
- En 2023, la Comisión de Protección de Datos de Irlanda (DPC) sancionó a TikTok con una multa de 345 millones de euros tras una investigación sobre la exposición de datos de menores de edad en su red social dentro de la Unión Europea. La autoridad determinó que la plataforma infringió el RGPD al configurar de manera predeterminada las cuentas de usuarios de entre 13 y 17 años como “públicas”, permitiendo que cualquiera pudiera ver sus vídeos o enviarles mensajes, además de utilizar dark patterns (patrones engañosos de diseño) en la interfaz para empujar a los adolescentes a elegir opciones con menor privacidad.
- En 2023, la Comisión Europea y las autoridades de protección al consumidor intervinieron ante WhatsApp tras las denuncias del BEUC (la Organización Europea de Consumidores) relativas a la opacidad de sus políticas de privacidad. La acción reguladora forzó a la aplicación de mensajería a ser mucho más transparente en sus cambios de términos, exigiendo que explicara de manera clara cómo compartía los datos de los usuarios con su matriz Meta y permitiendo a los ciudadanos rechazar las actualizaciones obligatorias sin que se les bloqueara el servicio de forma injustificada. (Lo cual no quita que lo hagan a hurtadillas, lo cual es fácil si no sabes de informática avanzada).
- Entre 2023 y 2024, la Comisión Federal de Comercio (FTC) de EE. UU. inició una investigación formal contra OpenAI debido al escrutinio por la recopilación masiva de datos en internet (scraping) y fallos de seguridad en su sistema de inteligencia artificial. El organismo regulador examinó si la empresa infringió las leyes de protección al consumidor al entrenar sus modelos con datos personales extraídos de la web sin consentimiento, además de investigar un error técnico específico que expuso de forma pública los historiales de chat privados y la información de pago de numerosos usuarios activos de ChatGPT.
- En 2024, la Comisión de Protección de Datos de Irlanda (DPC) emprendió acciones judiciales urgentes que forzaron a xAI a la suspensión del entrenamiento de su modelo de inteligencia artificial, Grok. El organismo europeo intervino (supuestamente) para detener de forma inmediata el procesamiento automatizado de las publicaciones públicas de los usuarios de la red social X (antes Twitter) dentro de la Unión Europea, ya que la compañía había activado dicha recolección de datos masiva de manera predeterminada y sin obtener el consentimiento previo de los titulares de las cuentas. (¿Pero cumple de verdad? ¿Se puede trazar a la UE como responsable de protección?)
Por dispositivos
Agarraros que vienen curvas. Si después de esto no estás tirándote de los pelos y pensando en irte a vivir al monte a plantar alcachofas y criar cabras, entonces ya no sé qué más decirte.
Dispositivos Móviles y Portátiles
- Espionaje de Grado Militar (Mercenary Spyware): Actores estatales emplean zero-days (vulnerabilidades desconocidas) para inyectar malware sin interacción del usuario (zero-click). En el CatalanGate, ciudadanos fueron infectados con Pegasus (NSO Group) en móviles y DevilsTongue (Candiru) en sistemas Windows, otorgando control total sobre comunicaciones, cámara y micrófono.
- Telemetría Invasiva e Ineludible: Investigaciones académicas evidencian que los servicios integrados (ej. Google Play Services) transmiten telemetría en segundo plano a Google a un ritmo hasta 20 veces superior al de iOS, registrando ubicaciones, estado del dispositivo y direcciones MAC (es una especie de dirección postal y DNI para los ordenadores, para que lo entiendas) incluso cuando el usuario intenta restringir los permisos.
- Corretaje de Datos de Localización: Data brokers como Kochava adquieren flujos masivos de identificadores de publicidad móvil (MAIDs) combinados con coordenadas GPS. La agregación de estos datos desanonimiza a los usuarios, permitiendo rastrear su asistencia a lugares sensibles (clínicas, centros de rehabilitación) y vincularlos con domicilios físicos.
Ordenadores y Sistemas Operativos (Apple y Microsoft)
- Control de Ejecución Basado en Red: En macOS, el sistema Gatekeeper (mediante el protocolo OCSP) ha registrado históricamente la ejecución de cada aplicación, enviando un hash del desarrollador, fecha, hora y dirección IP del usuario en texto plano a los servidores de Apple, permitiendo perfilar los hábitos de uso del hardware local.
- Rastreo Profundo a Nivel de Hardware: Windows 11 asocia la telemetría a un “Global Device ID” (GDID) persistente. En las versiones de consumo, los “datos de diagnóstico requeridos” no se pueden desactivar y transmiten a Microsoft registros de uso de aplicaciones, patrones de escritura y configuraciones.
- Vigilancia Total Asistida por IA: La función “Recall” de Microsoft captura la pantalla del usuario cada ciertos segundos, procesando texto mediante OCR. Esto almacena contraseñas visibles, historial médico y mensajes de aplicaciones de mensajería efímera. La creación de esta base de datos local no cifrada (en sus primeras versiones) representa un riesgo de vigilancia laboral y exposición ante atacantes.
Navegadores Web y Huella Digital
- Engaño en la Privacidad Declarada: El rastreo trasciende las cookies. Google acordó pagar 5.000 millones de dólares tras revelarse que su infraestructura analítica y publicitaria continuaba registrando la actividad de los usuarios en el modo “Incógnito” del navegador Chrome sin una advertencia explícita.
- Huella Digital del Navegador (Fingerprinting): Ante la restricción de las cookies de terceros, la industria utiliza técnicas silenciosas como el canvas fingerprinting. Estas técnicas interrogan el hardware del usuario (tarjeta gráfica, tipografías instaladas, resolución) para crear una firma única y rastrear al ciudadano a través de internet sin almacenar archivos locales.
Empresas de Inteligencia Artificial (Anthropic, OpenAI, Grok, Google)
- Ingestión de Datos sin Consentimiento (Scraping): Los modelos de IA fundacionales requieren volúmenes titánicos de información. OpenAI y Anthropic enfrentan investigaciones de la FTC y demandas por haber “raspado” repositorios, libros y conversaciones web (incluyendo datos personales) basándose en interpretaciones agresivas de la doctrina de fair use. xAI (Grok) automatizó el desvío de publicaciones y perfiles de X (Twitter) para entrenamiento, forzando a los reguladores europeos a suspender la práctica mediante acciones de emergencia.
CCTV Urbana y Reconocimiento Biométrico
- Bases de Datos Biométricas Privatizadas: Clearview AI ha transformado el circuito cerrado de televisión (CCTV) y las imágenes públicas en una herramienta de vigilancia policial. Extrajo miles de millones de fotografías de redes sociales para crear un sistema de reconocimiento facial vendido a agencias estatales. Reguladores europeos (CNIL, Garante) impusieron multas que la corporación estadounidense ha ignorado rutinariamente.
- Regulación Reactiva: La Unión Europea, a través del AI Act (2024), ha prohibido el scraping indiscriminado para bases de datos faciales y ha restringido severamente el uso de identificación biométrica remota en tiempo real (CCTV) en espacios públicos, limitándolo a amenazas terroristas o secuestros inminentes. Pero está preparando el euro digital para el trazado y control ciudadano extensivo en todo el territorio; lo que supuestamente protege por un lado, por otro te lo quita igualmente.
Periféricos biométricos
Quien más y quien menos tiene algún dispositivo pegado al cuerpo: smart bands, smartwatch, smart rings, cinta torácica, podómetro, termómetros, pulsioxímetros, básculas de bioimpedancia y glucómetros. Todos ellos miden patrones biológicos en detalle y en tiempo real; se envían, se guardan, se computan e infieren sueño, ciclos oníricos, hormonales, etc. Y esos datos también se comparten. Guardan, analizan y pronostican tu biología con aplicaciones que, en vez de ayudarte a estar sano, en forma, feliz y seguro, luego ha habido casos en que se abusa de ellos. Procedamos:
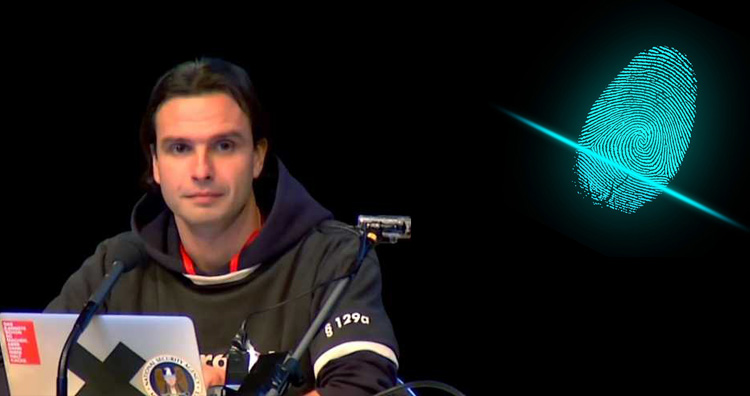
- 2014: Caso Ursula von der Leyen (Alemania): Durante una conferencia de seguridad en Alemania, el hacker Jan Krissler (apodado Starbug) demostró que no hace falta tocar un periférico biométrico para suplantarlo. Utilizando fotografías comerciales de alta resolución de las manos de la entonces ministra de Defensa (y posterior presidenta de la Comisión Europea), logró reproducir su huella dactilar exacta mediante software. Este hito demostró a los servicios de inteligencia de todo el mundo cómo los periféricos de lectura de huellas de los teléfonos inteligentes podían ser engañados remotamente mediante imágenes tomadas a distancia.
- 2015: Hackeo a la OPM (Gobierno de EE. UU. / China): En uno de los ciberataques de espionaje estatal más graves de la historia, atacantes (vinculados por agencias de inteligencia a agentes del gobierno chino) vulneraron las redes de la Oficina de Administración de Personal de EE. UU. (OPM). Además de datos de seguridad confidenciales, robaron los registros biométricos de más de 5,6 millones de huellas dactilares pertenecientes a empleados federales, militares y agentes de inteligencia. Al caer en manos de un Estado extranjero, estas huellas permitían identificar de forma encubierta a agentes de paisano o infiltrados si pasaban por controles biométricos fronterizos oficiales.
- 2019: Incidente en la Frontera de EE. UU. (CBP / Perceptics): La Oficina de Aduanas y Protección Fronteriza de EE. UU. (CBP) sufrió una importante brecha de seguridad cuando una empresa subcontratada, Perceptics LLC, transfirió datos biométricos recopilados en los puestos fronterizos a una red interna no cifrada. Un grupo de ciberdelincuentes hackeó a la subcontratista y filtró las imágenes de reconocimiento facial de unos 184.000 viajeros. El caso puso de manifiesto el peligro de los periféricos de captura masiva en aduanas y aeropuertos, cuyos datos pueden ser interceptados para crear perfiles de rastreo internacional.
- 2024: Filtración de Outabox (Australia / Locales de Ocio): La empresa Outabox, especializada en el desarrollo de quioscos de escaneo facial y control de identidad biométrica para el acceso a bares, discotecas y casinos en Australia, sufrió una masiva fuga de datos. Un grupo de atacantes accedió a sus servidores y expuso las plantillas faciales e información de identificación de miles de ciudadanos. El incidente avivó el debate sobre el control y manipulación de personas en entornos de ocio privado mediante el uso obligatorio de periféricos biométricos comerciales.
- 2025–2026: El escándalo de las plataformas de relojes infantiles (SinoTrack / SETracker): Investigadores de seguridad demostraron que decenas de millones de relojes inteligentes con GPS para niños de múltiples marcas baratas dependían de solo tres plataformas de software integradas en Shenzhen. Debido a graves fallos de inyección SQL y falta de autenticación, atacantes externos lograron rastrear la ubicación exacta en tiempo real, activar el micrófono para escuchar conversaciones de forma oculta, capturar fotos con la cámara del reloj y enviar mensajes falsos suplantando a los padres, todo de forma invisible para el usuario.
- 2026: Inferencia de pulsaciones de teclado mediante acelerómetros: Estudios de ciberseguridad revelaron que los sensores de movimiento (acelerómetros y giroscopios) de los smartwatches y smart bands son tan precisos que los hackers pueden utilizarlos de forma maliciosa. Si un reloj es infectado con malware básico, el atacante puede registrar las microvibraciones de la muñeca del usuario mientras escribe en el teclado de su ordenador o en un cajero automático, logrando reconstruir contraseñas, códigos PIN y tarjetas de crédito con un alto porcentaje de éxito.
- 2025–2026: Filtraciones masivas en Apps de Fitness (FitLab y Under Armour): Las plataformas de almacenamiento en la nube asociadas a los dispositivos corporales son un eslabón débil. Tras ciberataques masivos sufridos por plataformas como FitLab (con más de 700.000 clientes afectados) y bases de datos asociadas a ecosistemas deportivos como Under Armour (exponiendo millones de registros a inicios de 2026), actores maliciosos obtuvieron historiales médicos y perfiles biométricos completos. Estos datos de salud extraídos se comercializan en el mercado negro para dirigir campañas agresivas de extorsión, phishing o manipulación publicitaria altamente personalizada.
- 2025: Historial de Rastreo Oculto en Apple y Google: Incluso los gigantes tecnológicos han enfrentado litigios por controlar a los usuarios mediante sus wearables. Google acordó millonarias compensaciones tras demostrarse que seguía recopilando datos de ubicación geográfica de usuarios de pulseras Fitbit a pesar de que estos habían desactivado manualmente el historial de ubicación. Por otro lado, Apple enfrentó demandas colectivas tras revelarse fallos de activaciones accidentales del asistente de voz Siri en el Apple Watch que grababan de forma oculta conversaciones privadas.
- Interceptación de Bluetooth (BLE): La mayoría de las pulseras y relojes utilizan Bluetooth Low Energy para sincronizarse. Muchos modelos carecen de cifrado fuerte en la vinculación, permitiendo a un atacante cercano “olfatear” el tráfico y manipular datos como el ritmo cardíaco, alertas o la geolocalización.
Capitalismo de vigilancia y excedente conductual
- El modelo económico actual se rige por el “capitalismo de vigilancia”. Las plataformas digitales subordinan la experiencia humana a la extracción de datos. Los datos estrictamente necesarios para operar un servicio se separan del “excedente conductual”. Este excedente se procesa mediante IA para fabricar productos de predicción. Estos productos no se diseñan para el usuario, sino que se comercializan en mercados de futuros conductuales para anticipar decisiones de consumo o voto.
- Degradación del Consentimiento: Para mantener el flujo de excedente conductual bajo regímenes regulatorios estrictos como el RGPD europeo, las corporaciones diseñan Plataformas de Gestión de Consentimiento basadas en dark patterns (patrones oscuros). La arquitectura de la interfaz se manipula psicológicamente para agotar al usuario (fatiga de consentimiento) y asegurar la aceptación del rastreo. Esto convierte el consentimiento informado en una ficción legal. Como ejemplo, TikTok fue multada con 345 millones de euros por utilizar interfaces que empujaban a los menores a configuraciones públicas por defecto y permitir que adultos no verificados controlaran las cuentas infantiles mediante Family Pairing.
- Colapso de la impedancia epistémica: La privacidad puede conceptualizarse como la resistencia al flujo de conocimiento sobre un individuo en una red de vigilancia. La agregación de múltiples canales aparentemente inofensivos reduce dramáticamente la resistencia epistémica de la red en su conjunto. La incorporación continua de nuevos sensores degrada de forma no lineal la capacidad del ciudadano para ocultar información, permitiendo al algoritmo inferir atributos sensibles que nunca fueron proporcionados voluntariamente.
- Simbiosis entre Vigilancia Estatal y Corporativa: Las revelaciones de PRISM en 2013 y las prácticas contemporáneas de Data Brokers como Kochava demuestran que el Estado ya no necesita desplegar infraestructuras costosas de espionaje en todas las instancias. El sector privado, motivado por el capitalismo de vigilancia, asume el coste de la extracción total. Las agencias de inteligencia y seguridad se limitan a explotar la infraestructura corporativa mediante marcos legales permisivos o adquisiciones en el mercado de datos.
- De la extracción a la modificación conductual: La recolección de datos ha superado la mera observación. El análisis de interacciones en tiempo real permite implementar estímulos de microsegmentación diseñados para modificar el comportamiento futuro del individuo. Los sistemas operativos y las IA integradas actúan ahora como interfaces de reingeniería conductual, eliminando el espacio “fuera de línea”. Los entornos informáticos, laborales y las aplicaciones se diseñan para mantener fiscalizada, controlada e influenciada a la persona, logrando un control muy fino sobre usted, querido lector.
- Ineficacia disuasoria de la regulación por multas: Aunque las autoridades europeas han impuesto sanciones récord (1.200 millones de euros a Meta, 345 millones a TikTok), los beneficios generados por el comercio del excedente conductual son órdenes de magnitud superiores. Las corporaciones contabilizan estas multas como costes operativos ordinarios mientras mantienen arquitecturas técnicas extractivas. Resumen: no les importan y seguirán con ello hasta el final de manera rampante.
- La IA como herramienta corporativa-estatal: El despliegue de Modelos de Lenguaje Grande agrava la asimetría informativa. La capacidad de la IA para correlacionar bases de datos masivas (scraping biométrico, historiales web, telemetría) permite desanonimizar a la población general a un ritmo y escala técnica que hace que la privacidad, entendida como control individual de la información, sea tecnológicamente inaplicable. (A esta mentalidad se la puede definir perfectamente como “estatocorp”).
Conclusión
Se puede resumir entre que están los que viven y los que sirven. Según la campana de Gauss, el 99% caemos en el segundo término. Desde hace mucho sabemos que no somos libres y todo apunta a que no lo seremos jamás. Si estas herramientas se usaran para el bien, el mundo podría ser maravilloso, pero no lo será. Saben todo de ti a todas horas y lugares, pero no solo de ti o de otros, sino de entre nosotros. Para el estado-corporación somos como un grafo de relaciones categóricas cuyos nodos son una lista de parámetros, operaciones y gráficas proyectadas que sirven, no para hacernos la vida más fácil, felices, sanos y longevos o hacer prosperar a la sociedad, sino para esclavizarnos y exprimirnos, para después desecharnos con indiferente crueldad.
Querido lector (y persona, porque ciudadano no, porque empleado no, porque cliente no; tú no eres un número), bienvenido al siglo XXI.